# 「保護されていない通信」と出るホームページ、放っておいて大丈夫？5つの確認

> 警告が出たままのサイトは、中の部品も古いままかもしれません

公開日: 2026-10-20

お客様や取引先が自社のホームページを開いたとき、アドレス欄の左に「保護されていない通信」と出ていないでしょうか。それだけで慌てる必要はありません。気にかけたいのは、その表示が何年も出たままになっている、ということの方です。

## 何が起きているのか

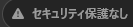
ブラウザがアドレス欄の左に「保護されていない通信」や「セキュリティ保護なし」といった注意を出すのは、サイトとのやり取りが暗号化されていない（HTTPS になっていない）ときです。

<figure class="fig fig-shot">
<img src="https://guide.eco-solu.co.jp/assets/img/column-not-secure-bar.png" width="133" height="27" alt="アドレス欄の左に、三角の注意マークとセキュリティ保護なしの文字が出ているところ">
<figcaption>アドレス欄の左に出る表示の例</figcaption>
</figure>

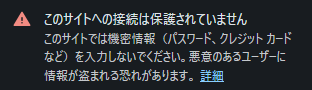
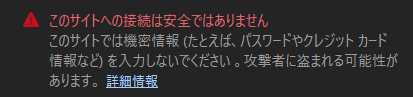
表示を押すと、説明が開きます。言葉はブラウザごとに違っても、言っていることは同じです。

<figure class="fig fig-shot">
<img src="https://guide.eco-solu.co.jp/assets/img/column-not-secure-panel-1.png" width="312" height="90" alt="このサイトへの接続は保護されていません、という見出しと、パスワードやクレジットカードなどの情報を入力しないようにという説明">
<img src="https://guide.eco-solu.co.jp/assets/img/column-not-secure-panel-2.png" width="413" height="97" alt="このサイトへの接続は安全ではありません、という赤い見出しと、機密情報を入力しないようにという説明">
<figcaption>表示を押すと出る説明の例。ブラウザや設定によって、言葉や色が違います</figcaption>
</figure>

Google は、このサイトとの間で送受信される情報は**何者かに見られたり、書き換えられたりする可能性がある**、と説明しています。はがきの文面が、配達の途中で誰にでも読めてしまうのと同じです。

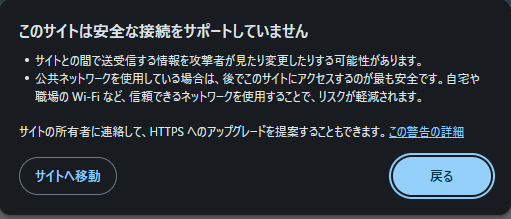
さらに Google は 2025年10月、2026年10月の Chrome から初期設定を変えると発表しました。HTTPS に対応していない公開サイトを初めて開く前に、閲覧者に確認を求めるという内容です。会社名で検索してたどり着いたお客様が、中身より先に目にするのは、次のような画面かもしれません。

<figure class="fig fig-shot">
<img src="https://guide.eco-solu.co.jp/assets/img/column-not-secure-confirm.png" width="511" height="219" alt="このサイトは安全な接続をサポートしていません、という確認の画面。サイトへ移動と戻るの2つのボタンがある">
<figcaption>サイトを開く前に出る確認の画面の例。戻るを選ぶと、サイトの中身は表示されません</figcaption>
</figure>

## なぜ表示が出たままになるのか

注意が出ているのに、なぜ何年も放っておかれるのか。主な理由は3つです。

- **サイトは普通に見える。** 中身はそのまま表示されるので、困る人がいません。そもそも社内の人は、自社のサイトをあまり開きません
- **公開した日のまま動いている。** 暗号化の設定をせずに公開したサイトは、誰かが手を入れるまで、ずっとそのままです
- **誰の役目でもない。** 作ったときの契約が「公開まで」で終わっていれば、表示に気づいても、直す人がいません

私たち自身、お知らせを確かめようと、お客様のホームページを久しぶりに開いたら「保護されていない通信」と出たことがありました。当社がホームページの保守をお預かりしていない、お客様のサイトです。表示に先に気づくのは、社内の人とは限りません。

## 表示の裏で、本当に気にかけたいこと

<mark>**表示が教えてくれるのは「通り道」のことだけ**</mark>です。サイトの中身を外から書き換えられてしまうかどうかは、別のところにかかっています。

多くの会社のサイトは、WordPress などの仕組み（CMS）と、追加の機能（プラグイン）で動いています。JPCERT/CC（日本のサイバー攻撃の相談窓口）は、CMS の弱点を突いた事例が多く確認されているとして、追加の機能まで含めて版を最新に保つこと、推測されやすいパスワードや使い回しを点検することを呼びかけています。

改ざんされたサイトが危険にさらすのは、見に来た人です。開いた人のパソコンがウイルスに感染させられた事例も、訪問者が詐欺サイトへ誘導された事例も、報告されています。被害を受けるのは、会社の名前で検索して来てくださったお客様や取引先です。

暗号化の表示が出たままのサイトでは、CMS や追加の機能の更新も、誰の役目にもなっていない場合があります。つまり表示は、<mark>**サイトを誰も見ていないことが、外から分かる印**</mark>でもあります。

## いまのうちに確認しておきたいこと

次の5つを、社内で確かめてみてください。

<div class="checklist" markdown="1">

- 自社のサイトをスマートフォンとパソコンの両方で開いて、アドレス欄の左に注意の表示が出ていないか
- アドレス欄を一度クリックして全体を表示し、先頭の「http://」を「https://」に書き換えて開いても、注意や確認の画面が出ずに同じページが表示されるか。注意が出る、または開けないなら、暗号化の設定が無い状態です
- サイトの仕組み（WordPress など）と追加の機能を、最後に更新したのはいつか。誰が更新しているか
- サイトの管理画面に入る ID とパスワードを、社内の誰が持っているか。退職した人や、前の業者のものが残っていないか
- 制作会社やサーバーとの契約に、公開後の点検や更新が入っているか。契約書や、毎月の請求の品目で分かります

</div>

IPA（情報処理推進機構）も、ウェブサイトを運用するうえでの確認項目に、ソフトウェアの弱点への対策を定期的にしているか、通信を暗号化しているか、推測されやすいパスワードを使っていないかを挙げています。

**答えられない項目があれば、そこが今のサイトの空白です。** あわせて、サーバーとドメインの契約がどなたの名義になっているかも見ておくと安心です（[制作会社が破産したら、ホームページとメールはどうなる？](https://guide.eco-solu.co.jp/column/web-vendor-bankruptcy-domain/)）。

## ここから先は専門家に

私が最初に見るのは、契約書より毎月の請求の品目です。点検や更新の行が無ければ、誰の役目でもないと分かるからです。

暗号化は、サーバーで設定を入れれば終わり、ではありません。暗号化したページの中に、暗号化していない画像などの読み込みが一つでも残っていると、その部分が読み込まれなかったり、ページが「安全でない」と示されたりします。ページ数の多いサイトほど取りこぼしが出やすいのは、このためです。

更新にも、順番と相性があります。手順を誤れば、表示の崩れや、サイトが止まる原因になります。そのため当社が更新をお預かりする場合は、更新の前に元へ戻せる控え（バックアップ）を取り、更新の後に表示を確かめています。作りが古く、これ以上新しくできないサイトなら、作り直しも選択肢です。

## 今のままでよい場合もあります

警告が出ておらず、上の5つにすべて答えられて、サイトを見てくれている人の顔がすぐ浮かぶなら、今のままで大丈夫です。その人が今の制作会社なら、そのままその会社にお任せください。サイトの作り直しを主目的にされる場合は、デザインを本業にする会社の方が向いています。当社の持ち味は、公開した後を見続けることです。

## 参考にした公開情報

- [サイトの接続が安全かどうかを確認する（Google Chrome ヘルプ）](https://support.google.com/chrome/answer/95617?hl=ja)（「保護されていない通信」＝「このサイトとの間で送受信される情報は、何者かに見られる可能性があります。」／情報のマーク＝「何者かに見られる、または変更される可能性があります。」）
- [HTTPS by default（Google・Chrome Security Team・2025年10月28日）](https://security.googleblog.com/2025/10/https-by-default.html)（「This means Chrome will ask for the user's permission before the first access to any public site without HTTPS.」）
- [What is mixed content?（web.dev・Google）](https://web.dev/articles/what-is-mixed-content)（HTTPS のページが画像・スクリプト等を HTTP で読み込む状態。「Most browsers now block mixed content for security reasons.」／アドレス欄で安全でないと示されることがある）
- [注意喚起「サイバー攻撃に備えてWebサイトの定期的な点検を」（JPCERT/CC・2016年8月24日）](https://www.jpcert.or.jp/pr/2016/pr160004.html)（「CMS (Contents Management System) に関連する脆弱性を悪用し、他のサイバー攻撃に悪用する事例が依然として多数確認されています」「改ざんされたWebサイトにアクセスしたユーザに対して、マルウエアを感染させる事例が発生している」（IPA の注意喚起の紹介）／点検項目＝利用製品（プラグイン含む）の版が最新か・ログインIDとパスワード）
- [ラッキービジター詐欺で使用されるPHPマルウェア（JPCERT/CC Eyes・2021年6月1日）](https://blogs.jpcert.or.jp/ja/2021/06/php_malware.html)（国内の Web サイトが改ざんされ不正なページが設置される事例を継続して観測／訪問者が詐欺サイトや不審な商品販売サイトへ誘導される／CMS の脆弱性を悪用してアップロード）
- [安全なウェブサイトの運用管理に向けての20ヶ条（IPA）](https://www.ipa.go.jp/security/vuln/websitecheck.html)（「ウェブアプリケーションを構成しているソフトウェアの脆弱性対策を定期的にしていますか？」「インターネットを介して送受信する通信内容の暗号化はできていますか？」「推測されやすい単純なパスワードを使用していませんか？」）

記載の内容は 2026-10-20 時点で確認できた情報にもとづきます。

---

出典: https://guide.eco-solu.co.jp/column/website-not-secure-warning/（最終更新 2026-10-20）